Genel IP Yönetimi
Müşteri havuzuna ayrılan adresleri uygun ağ arayüzü, ağ geçidi ve CIDR bilgisiyle yönetin.
IP havuzuGatewayKarantina
Genel IP, izole özel ağ, çoklu ağ arayüzü, DNS ve ters DNS işlemlerini sunucularınızın yaşam döngüsüyle birlikte yönetin.
Cloud Director ağ hizmeti, IP adreslerini ve sanal ağ arayüzlerini statik envanter olmaktan çıkarıp iş yükü yaşam döngüsünün parçası haline getirir.
Bir sunucu birden fazla fiziksel veya sanal ağ köprüsüne bağlanabilir; uygun arayüz IP havuzu ve yerleşim bilgisine göre seçilir.
Bağlantı katmanının günlük operasyonları tek hizmet modeli içinde yürütülür.
Müşteri havuzuna ayrılan adresleri uygun ağ arayüzü, ağ geçidi ve CIDR bilgisiyle yönetin.
Workspace kapsamlı izole ağlar ve alt ağlarla uygulama katmanlarını birbirinden ayırın.
Güvenlik duvarı, servis ve veri katmanları için aynı sunucuya birden fazla arayüz bağlayın.
Alan, A, AAAA, CNAME, MX, TXT ve SRV kayıtlarını yönetilen DNS üzerinden yönetin.
Tahsisli genel IP için ters DNS talebini ve sağlayıcı senkronizasyonunu izleyin.
Sunucu, ağ, alt ağ ve IP ilişkilerini tek envanter görünümünde izleyin.
Her adım kapasite, sahiplik ve çakışma kontrollerinden geçer.
Ağ kapsamı, workspace ve izolasyon modelini belirleyin.
CIDR, ağ geçidi, DNS ve DHCP tercihlerini ekleyin.
Uygun bridge ve ağ arayüzünü sunucuya atayın.
Tahsis, bağlantı ve kayıt sonucunu işlem geçmişinden izleyin.
Basit genel erişimden güvenlik duvarı arkasındaki segmentli yapılara kadar.
WAN, LAN ve DMZ arayüzlerini FortiVM veya pfSense gibi iş yüklerine bağlayın.
Web, uygulama ve veritabanı sunucularını ayrı güvenlik alanlarında çalıştırın.
Test ve üretim ağlarını workspace sınırlarıyla birbirinden ayırın.
Genel IP, PTR ve yönetilen DNS kayıtlarını aynı servis görünümünde yönetin.
IP, alt ağ ve arayüz değişiklikleri organizasyon bağlamında yürütülür; çakışan tahsisler engellenir ve her değişiklik denetim kaydına dönüşür.
Ağ hizmetleri hakkında. Kurulum, kapasite ve günlük işletimle ilgili kararları uygulamaya geçmeden önce netleştirin.
Evet. Yönetim tarafından tanımlanan ağ ve köprüler kapsamında bir sunucuya birden fazla ağ arayüzü bağlanabilir.
Kurulum türüne göre sunucu IP olmadan oluşturulabilir ve uygun havuzdan daha sonra adres atanabilir. Hazır kalıplarda otomatik yapılandırma için IP gerekebilir.
Eski oturum ve ağ önbelleklerinin sonlanması için adres kısa süreli karantinaya alınır, ardından otomatik olarak yeniden kullanılabilir olur.
Hayır. Yönetilen DNS isteğe bağlıdır; yalnızca PTR ihtiyacınız için de tahsisli IP üzerinden işlem yapabilirsiniz.
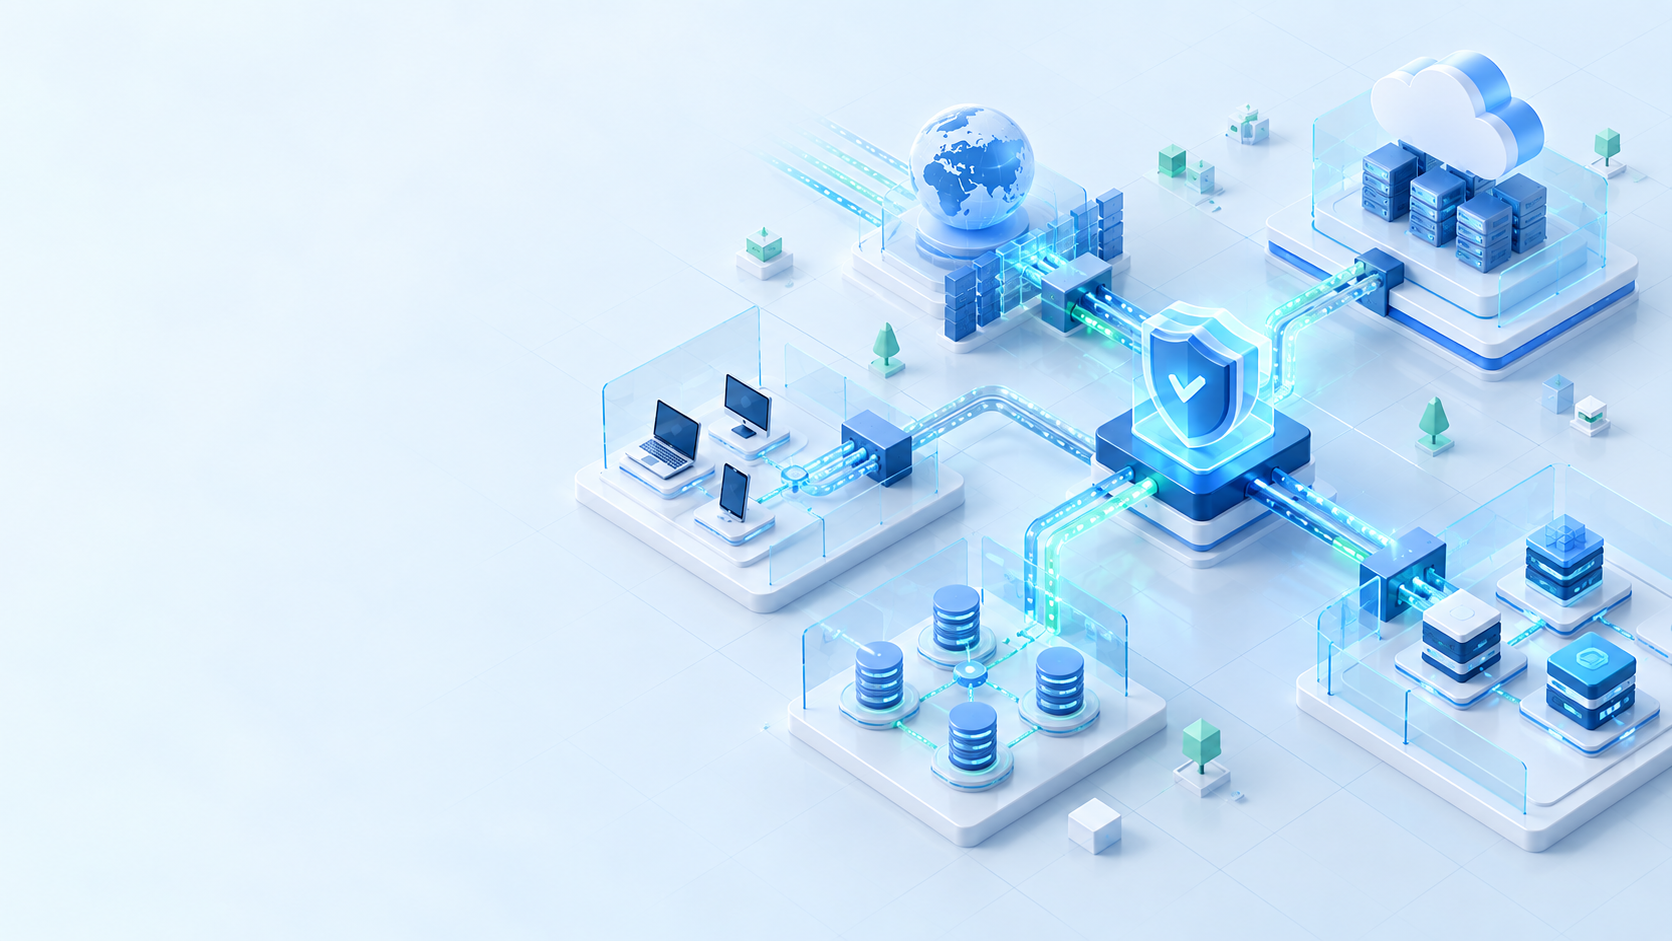
Altyapı bileşenlerini tek tek takip etmek yerine kapasiteyi, erişimi, güvenliği ve operasyon kaydını aynı hizmet bağlamında yönetin.